 Jordy Herber
| DATA SECURITY | DLP + AI | INSIDER RISK | OCTOBER WATCH |
Microsoft Purview verandert op dit moment op drie fronten tegelijk: de beschermingslaag schuift naar netwerk en third-party SaaS, Information Protection krijgt eindelijk meer schaal en observability, en investigation-workflows worden steeds meer AI-assisted. Dat klinkt als een verzameling losse releases. In de praktijk verandert het vooral hoe je data security architectuur, SOC-processen en Copilot-governance aan elkaar knoopt.
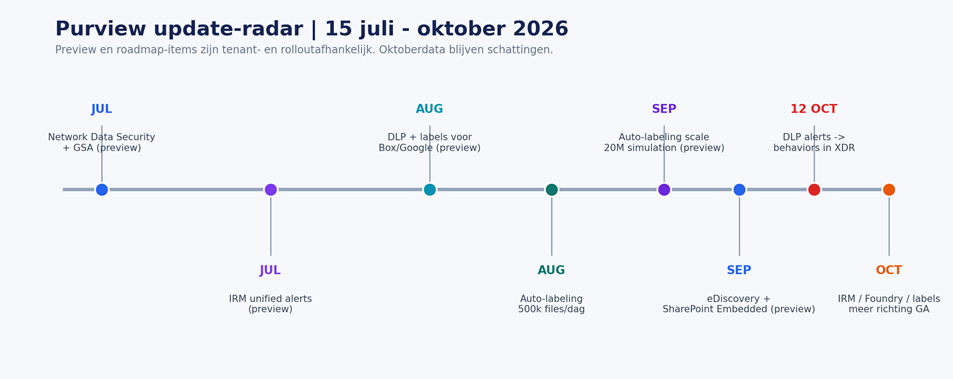
Purview is niet meer alleen ‘compliance in Microsoft 365’
Als je Microsoft Purview een paar jaar geleden vooral gebruikte voor sensitivity labels, retention, eDiscovery en DLP in Microsoft 365, dan is het tijd om dat mentale model bij te werken. De releases van juli, augustus en september laten heel duidelijk zien waar Microsoft heen beweegt. De classificatielaag blijft centraal, maar enforcement en onderzoek schuiven naar meer plekken: netwerkverkeer, unmanaged cloud apps, connected SaaS, endpoints, Microsoft Foundry-apps, Copilot-data en SharePoint Embedded-content.
Ik zie dit vaak bij klanten: Purview wordt nog als een los compliance-platform behandeld, terwijl de technische afhankelijkheden inmiddels dwars door Entra, Defender XDR, Edge, SharePoint, Microsoft Graph en AI-platforms heen lopen. Juist daardoor zijn sommige van de recente wijzigingen groter dan ze op het eerste gezicht lijken. Een DLP-update kan ineens impact hebben op je SOC queue. Een eDiscovery-update bepaalt welke Copilot-content je juridisch kunt vinden. En een wijziging in auto-labeling limits kan bepalen of je classificatieprogramma nog in weken of in maanden schaalt.
| Mijn advies Lees deze update niet als een lijst nieuwe knopjes. Kijk per wijziging naar drie vragen: welk datapad komt erbij, waar wordt de beslissing afgedwongen en welk team krijgt een nieuw operationeel proces? Dat voorkomt dat Purview-configuratie los komt te staan van SOC, IAM en AI-governance. |
De update-radar: wat is er sinds half juli echt veranderd?
1. Network Data Security: Purview DLP schuift naar de netwerklaag
De belangrijkste architectuurwijziging uit de July 2026 update is de preview-integratie tussen Microsoft Purview en Microsoft Entra Global Secure Access, specifiek voor Network Data Security. Purview kan daarmee gevoelige tekst en AI-interacties op de netwerklaag inspecteren en op basis van DLP-regels restrictieve acties afdwingen. Microsoft noemt expliciet generative AI-platforms, social media en collaboration apps als scenario’s waarin gevoelige informatie via browser, app, API of add-in naar een niet-vertrouwde cloudservice kan vertrekken.
Dit is belangrijk omdat je hiermee niet meer alleen redeneert vanuit ‘waar staat het bestand?’, maar ook vanuit ‘waar stroomt de data naartoe?’. Klassieke DLP werkt sterk vanuit workloads en endpoints. Network Data Security voegt een datapad toe voor situaties waarin gebruikers data in een prompt, tekstveld of webapp plakken zonder dat er per se een traditioneel bestandsevent is. De combinatie met Insider Risk Management maakt het bovendien mogelijk om niet alleen de content te beoordelen, maar ook risicocontext rond de gebruiker mee te nemen.
Release status: Public preview. Ik zou dit dus niet direct als enige productiematige exfiltratiecontrole inzetten. Gebruik het als aanvullende control, test browser- en appflows expliciet en leg vast wat er gebeurt bij netwerkonderbreking, niet-ondersteunde apps en false positives.
2. Insider Risk Management krijgt één alert queue — en de AI-laag wordt onderdeel van triage
In juli kwam de unified alert experience voor Insider Risk Management in preview. De klassieke alertweergave en Data Security Triage Agent-resultaten worden samengebracht in één lijst. Analysten zien agent summaries, categorization en user context zonder steeds van scherm te wisselen. Ook kwamen uitgebreidere Microsoft Entra-profielattributen beschikbaar, zoals office location, employee type, department en last working date, plus notities op alerts en cases met automatisch gelogde status- en assignmentwijzigingen.
Tegelijk meldde Microsoft eind juli dat de advanced AI reasoning layer van de Data Security Triage Agent General Availability heeft bereikt. Dat is een relevante nuance: de unified workflow zat nog in preview, maar de onderliggende AI-reasoninglaag was volgens Microsoft al GA. In de praktijk betekent dit dat organisaties hun proces nu al moeten ontwerpen rond de vraag hoe menselijke analisten agent-output valideren, welke informatie in notities thuishoort en hoe je privacy-by-design bewaakt.
De nieuwste Message Center-update van 10 september maakt oktober extra belangrijk. Voor commercial clouds staat de klassieke Alerts-tab op de nominatie om per 1 oktober te verdwijnen en de wereldwijde rollout van de unified alert queue is gepland voor begin tot midden oktober. Dit klinkt klein, maar heeft impact op je SOC proces. Runbooks, screenshots in werkinstructies, training en eventuele browser-automation die uitgaat van de oude navigatie kunnen breken.
| Praktijkopmerking Test niet alleen of analisten de nieuwe queue kunnen openen. Test een volledige triage: filteren, agent summary lezen, user context controleren, notitie toevoegen, escaleren naar case en achteraf de investigation history reconstrueren. Dat is het echte proces dat verandert. |
3. DLP wordt beter in foutafhandeling — classificatiefouten zijn nu zelf een beleidsconditie
Een minder opvallende July-update is technisch juist interessant: Exchange Online DLP policies kunnen in preview classificatiefouten detecteren die ontstaan door bijvoorbeeld time-outs, throttling of andere scanproblemen. Daarvoor kan de DocumentScanFailures-conditie worden gebruikt. Dat geeft je een veel volwassenere manier om met ‘unknown’ om te gaan. Voorheen werd een mislukte scan in veel ontwerpen impliciet behandeld alsof er geen match was; nu kun je een apart pad definiëren.
Mijn advies is om classificatiefouten niet automatisch hetzelfde te behandelen als een bewezen sensitive-data match. Maak een eigen exception- of quarantinepad, meet de frequentie en onderzoek structurele oorzaken. Een tijdelijke throttlingpiek moet niet direct leiden tot een bedrijfsbrede block-storm, maar je wilt ook niet dat scan failures een bypass worden.
Microsoft documenteerde in dezelfde maand ook uitgebreidere troubleshooting voor auto-labeling, inclusief scenario’s met niet-ondersteunde file formats, checked-out files, indexeringsvertraging, labels met een hogere prioriteit, encryption prerequisites en verschillen tussen simulation en enforcement. Dat is geen sexy feature, maar wel precies de documentatie die je nodig hebt wanneer een label ‘soms wel en soms niet’ wordt toegepast.
4. Purview Data Governance: Azure SQL uit protection policies en meer nadruk op BCDR
Ook in juli wijzigde Microsoft de Data Governance-kant: Purview protection policies ondersteunen Azure SQL Database niet meer. Daarnaast verscheen nieuwe guidance voor een handmatige business continuity en disaster recovery-opzet voor Purview Data Map, met een secundair account, gespiegeld scanontwerp, validatie en een promotieproces tijdens regionale uitval.
Voor organisaties die Purview Data Map als kritieke metadata- en governance-laag behandelen, is dit een goede aanleiding om het platform eindelijk mee te nemen in de BCDR-runbook. Controleer vooral welke scans, credentials, collections en downstreamprocessen opnieuw opgebouwd moeten kunnen worden. De governance-laag is inmiddels te belangrijk om alleen te vertrouwen op ‘de service komt wel terug’.
5. Augustus: DLP en sensitivity labels voor Box en Google Workspace
De August 2026 Purview update breidt de data-at-rest bescherming uit naar niet-Microsoft connected apps. In preview kun je DLP policies maken voor gevoelige data in onder andere Box en Google Workspace. De integratie gebruikt bestaande Microsoft Defender for Cloud Apps connectors en dezelfde classification engine die je voor Microsoft 365-locaties gebruikt. Ook sensitivity label policies voor connected non-Microsoft apps zijn in preview.
Dit is strategisch groter dan alleen twee extra connectors. Het betekent dat je classificatielogica minder aan de storage-provider hoeft te koppelen. Een creditcardnummer, klantdossier of ‘Highly Confidential’-patroon hoort dezelfde betekenis te houden, ongeacht of het document in SharePoint, Box of Google Workspace ligt. Dat maakt policy governance eenvoudiger, maar alleen als je classifier- en labeltaxonomie eerst op orde is.
In de praktijk gaat dit vaak mis bij organisaties die per workload andere uitzonderingen, thresholds en naamgeving hebben opgebouwd. Zodra je dezelfde engine over meerdere data estates trekt, komen inconsistenties snel boven water. Gebruik de preview daarom ook als architectuurtest: zijn je sensitive information types herbruikbaar, zijn labelnamen begrijpelijk buiten Microsoft 365 en kun je uitleggen welk systeem uiteindelijk de enforcement uitvoert?
6. Auto-labeling krijgt eindelijk schaal én beter zicht op wat er gebeurt
Microsoft meldde op 27 augustus dat Purview auto-labeling policies nu tot 500.000 SharePoint- en OneDrive-files per dag kunnen verwerken, tegenover 100.000 eerder. Voor grote tenants is dat geen cosmetische limietverhoging. Het verandert hoeveel bestaande data je in een haalbare periode kunt classificeren voordat je bijvoorbeeld Copilot breder uitrolt.
Daar bovenop publiceerde Microsoft op 9 september Message Center-item MC1469958. De Public Preview verhoogt de simulation capacity van 4 miljoen naar 20 miljoen items. Je kunt maximaal 1.000 individuele SharePoint-sites selecteren, adaptive scopes kunnen tot 50.000 SharePoint-sites per policy omvatten en reporting krijgt onder andere Sensitive Information Type-samenvattingen en een 30-daagse processing chart. General Availability staat op de roadmap voor eind oktober.
De combinatie is belangrijk: throughput zonder observability is lastig te beheren. Je wilt niet alleen sneller labelen, maar kunnen zien of de classifier zich gedraagt zoals verwacht, welke SITs de labels triggeren en of het verwerkingsvolume stabiel blijft. Zeker bij Copilot-readiness is dat relevant. Een labelprogramma dat technisch bestaat maar slechts een klein deel van je historische data heeft verwerkt, geeft een vals gevoel van controle.
| Capaciteitsverschil 500.000 files per dag is maximaal ongeveer 15 miljoen files in 30 dagen als je workload, policy, servicecapaciteit en filemix dat toelaten. De 20 miljoen simulation-capacity is een andere limiet: die gaat over hoeveel items je in een simulatie kunt evalueren, niet over gegarandeerde dagelijkse enforcement-throughput. |
7. Endpoint DLP: ook gevoelige files in AppData en Temp kunnen onder enforcement vallen
Voor Endpoint DLP start rond half september de GA-rollout van bescherming voor gevoelige files die in normaal uitgesloten Windows-folders staan, waaronder AppData- en temp-locaties. De policycontrole wordt toegepast op relevante egressacties zoals kopiëren, printen, opslaan naar network shares en uploaden naar cloudservices. Microsoft noemt Microsoft Defender anti-malware client 4.18.26051 of later als prerequisite.
Dit pakt een bekende blinde vlek aan. Applicaties schrijven tijdelijke kopieën, exports of cachebestanden regelmatig weg naar user-writable folders. Als die mappen buiten je controlepad vallen, kan gevoelige data net vóór exfiltratie ‘onzichtbaar’ worden voor je policy. Mijn advies is om dit eerst in audit mode te activeren voor een beperkte devicegroep. Temp- en AppData-paden zijn luidruchtig; je wilt eerst weten welke applicaties geraakt worden voordat je blokkeert.
8. Defender XDR verandert op 12 oktober standaard hoe DLP-alerts in de incident queue verschijnen
Dit is voor SOC-teams waarschijnlijk de meest urgente wijziging. Microsoft publiceerde op 1 september dat een ingebouwde alert tuning rule Purview DLP-alerts vanaf 12 oktober standaard als behaviors gaat behandelen in Microsoft Defender XDR. Daardoor verdwijnen DLP-alerts standaard uit de normale XDR incident queue, terwijl de signalen beschikbaar blijven in Purview en in Advanced Hunting via onder andere BehaviorInfo en BehaviorEntities.
Als jouw SOC triage, Logic App, SIEM-export of rapportage expliciet rekent op DLP-alertobjecten uit de XDR incident queue, moet je vóór die datum testen. Je kunt de ingebouwde rule uitschakelen als je het huidige gedrag wilt behouden. Het belangrijkste is dat je deze wijziging bewust kiest; laat hem niet toevallig in productie landen
9. eDiscovery ziet straks ook user-owned SharePoint Embedded-content
Op 11 september kondigde Microsoft aan dat Purview eDiscovery user-owned SharePoint Embedded containers als data source kan selecteren wanneer je een persoon toevoegt aan een case, search of hold. De Public Preview begint midden september; GA staat gepland voor midden tot eind oktober. Dit raakt content uit onder andere Microsoft Loop, Copilot Pages en Copilot Notebooks, voor zover die in ondersteunde user-owned SharePoint Embedded-containers staat.
Voor legal en compliance is dit een essentieel detail. Nieuwe collaboration- en AI-ervaringen slaan data niet altijd op in de klassieke SharePoint-site of mailbox waar je instinctief zoekt. Als je data map voor investigations niet meegroeit met die opslagmodellen, kun je juridisch relevante content missen. Voeg daarom een SharePoint Embedded-check toe aan je eDiscovery intakeprocedure zodra de feature in jouw tenant beschikbaar is.
10. Retention krijgt een Archive-optie voor SharePoint en OneDrive
Data Lifecycle Management krijgt een Archive-optie waarmee inactieve SharePoint- en OneDrive-content via retention policies naar Microsoft 365 Archive kan worden verplaatst. De Public Preview rolt sinds begin september uit en GA staat gepland vanaf begin oktober tot begin november. Gearchiveerde content blijft compliant en discoverable, maar wordt volgens Microsoft uitgesloten van Copilot-indexering.
Dat laatste maakt deze functie interessant voor meer dan storagekosten. Je kunt verouderde maar nog te bewaren content uit het actieve Copilot-contextlandschap halen zonder hem direct te verwijderen. Daarmee ontstaat een nieuwe lifecycle-keuze: retain-and-active, retain-and-archive of delete wanneer beleid en wettelijke bewaartermijn dat toelaten. Let wel op restores, end-user expectations en eDiscovery voordat je breed archiveert.
11. Edge DLP voor unmanaged apps verliest in oktober de PAYG-drempel
Een verse Message Center-update van 11 september haalt een praktische adoptiebarrière weg. Vanaf midden oktober verwijdert Microsoft de pay-as-you-go billing requirement voor inline collection en DLP policies die ondersteunde interacties met unmanaged cloud apps in Microsoft Edge for Business beschermen. Bestaande policies blijven werken en hoeven niet opnieuw te worden gemaakt.
Voor organisaties die shadow AI of unmanaged SaaS via Edge willen controleren, verlaagt dit de operationele drempel. Controleer wel de licentievoorwaarden van de overige Purview- en Entra-componenten; ‘geen PAYG voor dit scenario’ betekent niet automatisch dat iedere afhankelijkheid in elke licentiesuite zit.
12. Archive mailboxes: Graph wordt het pad vooruit nu EWS richting einde gaat
Microsoft publiceerde op 9 september een Purview/Data Lifecycle Management-wijziging rond archive mailboxes. Microsoft Graph krijgt ondersteuning voor archive mailbox-scenario’s zoals import/export en folder management, inclusief auto-expanding archives. Dit hangt direct samen met de uitfasering van Exchange Web Services in Exchange Online. Organisaties met scripts of third-party tooling die EWS gebruiken voor archive content moeten die afhankelijkheid nu inventariseren.
De boodschap is vooral een breaking-change waarschuwing: Microsoft vraagt organisaties vóór oktober 2026 te migreren richting Graph voor deze scenario’s, terwijl de wereldwijde Graph-support voor archive mailbox-capabilities vanaf eind oktober wordt uitgerold. Dat is een krappe overgang voor maatwerk. Controleer dus niet alleen Purview zelf, maar ook backup, export, legal tooling en custom integrations.
Oktober-watchlist: wat komt er de komende maand aan?
Roadmapdata zijn schattingen. Microsoft zegt dat zelf expliciet op de Microsoft 365 Roadmap en de afgelopen maanden zijn meerdere Purview-items verschoven. Ik behandel onderstaande punten daarom als change-radar, niet als harde productiebelofte.
| Item | Gepland | Status | Wat ik nu zou doen |
| IRM unified alert queue + profielcontext | Begin/midden okt | GA rollout | Werk runbooks bij; test filters, notes, escalatie en privacy. |
| DLP alerts in Defender XDR als behaviors | 12 okt | Default change | Check SOC automation; beslis of built-in tuning rule aan mag. |
| eDiscovery + SharePoint Embedded | Midden/eind okt | GA | Voeg Loop/Copilot Pages/Notebooks toe aan investigation intake. |
| Purview DLP in Microsoft Foundry prompts | Oktober | GA gepland | Inventariseer Foundry apps/agents; ontwerp prompt-DLP eerst in monitor/test. |
| Auto-labeling scale/reporting | Eind okt | GA gepland | Gebruik preview nu om scope en reporting te valideren. |
| Classifier Simulation Mode | Midden okt | Public preview gepland | Selecteer noisy custom classifiers als testkandidaten. |
| Edge unmanaged-app DLP zonder PAYG | Midden/eind okt | Rollout | Herbekijk shadow-AI use cases die eerder op billing strandden. |
| Content Explorer unscanned/classification history | Tot begin okt | Preview rollout | Gebruik metrics om echte scanning gaps zichtbaar te maken. |
| Archive via retention policies | Begin okt -> begin nov | GA rollout gepland | Definieer wat uit Copilot-context mag verdwijnen maar bewaard moet blijven. |
| Auto-expanding archive >1.5 TB | Oktober | GA roadmap, E5 eligible | Controleer uitzonderlijk grote archive mailboxes en tooling. |
Purview DLP in Microsoft Foundry: inline prompt controls gaan richting GA
Roadmap ID 558565 en Message Center-item MC1304291 plannen General Availability in oktober voor inline Purview DLP op prompts in Microsoft Foundry-built apps en agents. Foundry admins kunnen Purview inschakelen voor de app/agent en Purview admins kunnen DLP-regels toepassen op promptinteracties. Voor organisaties die eigen agents bouwen is dit de logische tegenhanger van DLP voor Microsoft 365 Copilot: niet alleen de Microsoft-assistent beveiligen, maar ook eigen AI-workloads.
Preview is al eerder gestart. Gebruik de oktober-GA niet als excuus om pas dan te beginnen. Inventariseer nu welke Foundry-projecten echte bedrijfsdata verwerken, welke prompts gevoelige input kunnen bevatten en wie eigenaar wordt van false-positive tuning. AI engineering en data security moeten hier samen aan tafel.
Classifier Simulation Mode: eindelijk testen tegen productiecontent vóór publicatie
Roadmap ID 523201 staat voor midden oktober op Public Preview. Classifier Simulation Mode is de eerste fase van een bredere Classifier Health Monitoring-aanpak. Het idee is sterk: custom classifiers kunnen tegen echte tenantcontent worden gevalideerd voordat je ze publiceert, zodat je precision, noisy matches en scanperformance eerder ziet.
Ik zou hier vooral classifiers voor kiezen die nu veel handmatige tuning vragen: interne documenttypes, projectcodes, juridische templates of regex-achtige patronen die op brede contentsets te veel matches geven. De roadmap vermeldt nog niet alle details rond reporting, retentie van simulation-resultaten en licensing. Behandel het dus als labfeature totdat die documentatie duidelijk is.
Content Explorer: ‘unscanned’ wordt eindelijk een zichtbare metric
De preview-rollout van nieuwe Content Explorer summary metrics loopt volgens de huidige planning tot begin oktober. Je krijgt onder andere een Unscanned Files Summary en Classification History Insights. Dat is precies de informatie die ontbreekt wanneer teams alleen kijken naar ‘hoeveel labels zien we?’ Zonder denominator weet je niet of 2 miljoen gelabelde documenten goed is als er nog 20 miljoen nooit zijn gescand.
Gebruik deze metrics niet alleen voor reporting. Maak er een operationele KPI van: percentage unscanned, leeftijd van de oudste unscanned content, policy throughput en error rate. Dat maakt Information Protection bestuurbaar.
Wat deze releases architectonisch betekenen
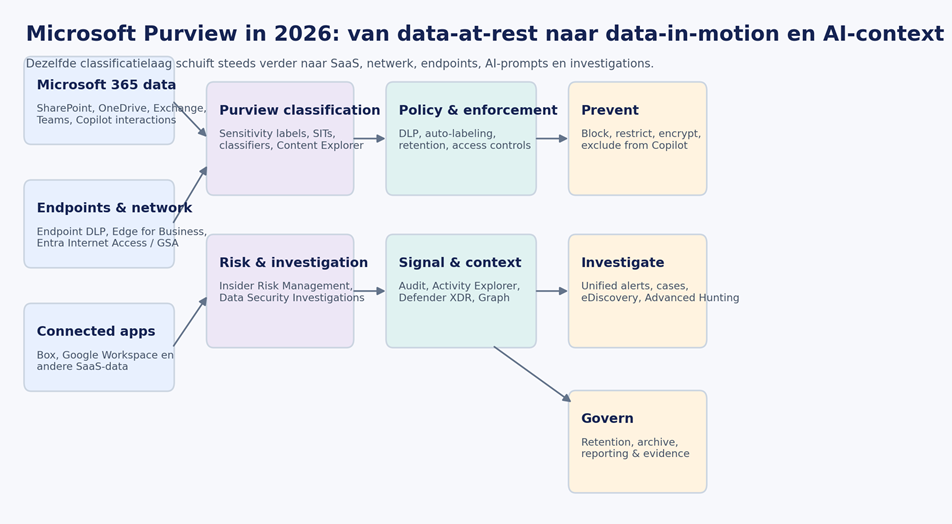
De belangrijkste verschuiving is dat Microsoft dezelfde data-classification bouwstenen steeds vaker buiten de klassieke Microsoft 365-workloads inzet. Sensitivity labels, sensitive information types, classifiers en risk context worden een gemeenschappelijke beslislaag. Daaronder zitten verschillende enforcementpunten: service-side labeling in SharePoint/OneDrive, Endpoint DLP, Edge, Entra Internet Access, connected SaaS en straks Foundry prompts. Daarboven komen investigationlagen zoals IRM, Defender XDR, Data Security Investigations en eDiscovery.
Voor je ontwerp betekent dit dat je niet langer per product een los policyboek moet schrijven. Begin met data semantics: welke typen data zijn er, hoe gevoelig zijn ze, welke context maakt een handeling riskant en welk effect wil je? Vertaal dat daarna naar de enforcementpunten. Anders krijg je vijf technisch correcte policies die onderling verschillende definities van ‘gevoelig’ hanteren.
Praktijk: maak in één uur een Purview change-readiness baseline
Voor een Microsoft 365 E5 demo tenant zou ik vóór oktober eerst een read-only baseline trekken. Niet om alles automatisch te beoordelen, maar om te voorkomen dat je tijdens een rollout pas ontdekt hoeveel policies, labels en uitzonderingen er bestaan. Security & Compliance PowerShell is hiervoor nog steeds handig. De volgende inventarisatie verandert niets in de tenant en exporteert de belangrijkste Purview-objecten.
| PowerShell |
| # Vereist: ExchangeOnlineManagement module Import-Module ExchangeOnlineManagement Connect-IPPSSession $stamp = Get-Date -Format “yyyyMMdd-HHmm” $out = “.\Purview-Readiness-$stamp” New-Item -ItemType Directory -Path $out -Force | Out-Null # Sensitivity labels en label publishing policies Get-Label -IncludeDetailedLabelActions | Export-Clixml “$out\SensitivityLabels.xml” Get-LabelPolicy | Export-Clixml “$out\LabelPolicies.xml” # Auto-labeling: haal ook distribution/progress/simulationdetails op $autoPolicies = Get-AutoSensitivityLabelPolicy $autoDetailed = foreach ($policy in $autoPolicies) { Get-AutoSensitivityLabelPolicy ` -Identity $policy.Identity ` -DistributionDetail ` -IncludeProgressFeedback ` -IncludeTestModeResults $true } $autoDetailed | Export-Clixml “$out\AutoLabelingPolicies.xml” # DLP policies: neem distribution, rule metadata en simulation results mee $dlpPolicies = Get-DlpCompliancePolicy $dlpDetailed = foreach ($policy in $dlpPolicies) { Get-DlpCompliancePolicy ` -Identity $policy.Identity ` -DistributionDetail ` -IncludeRulesMetadata $true ` -IncludeSimulationResults $true } $dlpDetailed | Export-Clixml “$out\DlpPolicies.xml” # Retention labels Get-ComplianceTag | Export-Clixml “$out\RetentionLabels.xml” Write-Host “Purview baseline opgeslagen in $out” -ForegroundColor Green |
Waarom Clixml in plaats van alleen CSV? Omdat Purview-objecten vaak nested properties bevatten. CSV is prima voor een managementoverzicht, maar Clixml bewaart veel meer structuur voor latere vergelijking. Wil je toch een snelle tabel, laad de XML terug en selecteer alleen de properties die jij als baseline gebruikt.
Microsoft documenteert Connect-IPPSSession als de moderne-authenticatieverbinding naar Security & Compliance PowerShell. Voor de gebruikte Get-cmdlets blijven rollen en workloadlicenties bepalend. Test dit dus met een dedicated adminaccount met least privilege, niet standaard met Global Administrator.
Vier checks die ik direct na de export zou doen
- Zoek auto-label policies die nog permanent in simulation staan of waarvan de scope kunstmatig klein is door oude limieten. Dit zijn kandidaten voor de nieuwe schaalfeatures.
- Markeer DLP policies die naar Defender XDR-alerting, SIEM-integraties of custom automation doorsturen. Die kunnen geraakt worden door de behavior-default van 12 oktober.
- Controleer IRM-procedures op verwijzingen naar de klassieke Alerts-tab en leg vast welke privacyinstellingen gelden voor user details en agent summaries.
- Inventariseer eDiscovery-runbooks op Loop, Copilot Pages, Copilot Notebooks en andere SharePoint Embedded-content. Voeg expliciet toe hoe je die content vanaf de nieuwe data source selecteert.
Klikpaden voor een E5 demo tenant
Auto-labeling simulation: Microsoft Purview portal > Solutions > Information Protection > Policies > Auto-labeling > [policy] > Simulation / Insights
DLP policies: Microsoft Purview portal > Solutions > Data Loss Prevention > Policies
Insider Risk alerts: Microsoft Purview portal > Solutions > Insider Risk Management > Alerts
eDiscovery: Microsoft Purview portal > Solutions > eDiscovery > Cases > [case] > Data sources
Defender XDR alert tuning: Microsoft Defender portal > Settings > Microsoft Defender XDR > Alert tuning
Content Explorer: Microsoft Purview portal > Solutions > Information Protection > Content Explorer
Veelgemaakte fouten bij deze Purview-wave
Preview behandelen alsof het een productie-SLA heeft
Network Data Security, connected-app DLP/labeling en Classifier Simulation zijn of waren preview. Dat betekent niet dat je er niets mee mag doen; het betekent dat je fallback, scope en change management expliciet moet ontwerpen. Zet een preview-control niet als enige barrière voor een high-impact datastroom.
Meer throughput verwarren met betere classificatie
500.000 files per dag is mooi, maar een slechte classifier wordt daarmee vooral sneller fout. Gebruik simulation, Insights, SIT summaries en sampling om precision te bewaken. Schaal pas op nadat je false positives en false negatives op representatieve content hebt bekeken.
DLP alleen vanuit Purview beheren terwijl het SOC in Defender XDR werkt
De wijziging van 12 oktober laat zien waarom dat niet meer werkt. DLP-alerting, behaviors, Advanced Hunting en incident automation raken elkaar. Maak één eigenaar voor de end-to-end signal flow en laat Purview- en SOC-teams samen beslissen wat een alert, behavior of case moet worden.
Nieuwe AI-opslagmodellen vergeten in legal hold en investigations
Loop en Copilot-gerelateerde content kan in SharePoint Embedded terechtkomen. Een eDiscovery-runbook uit 2024 dat alleen mailbox, OneDrive en SharePoint-sites noemt, is daarom niet meer compleet. De oktober-GA is een goed moment om legal discovery scope opnieuw te valideren.
Licentie- en billingwijzigingen niet los van technische dependencies bekijken
Het verdwijnen van PAYG voor een specifiek Edge DLP-scenario is gunstig, maar check nog steeds de licenties voor Purview, Entra, Defender, Security Copilot en eventuele connectors. Licensing blijft workload- en tenantafhankelijk. Documenteer per use case welke component werkelijk de entitlement levert.
Mijn 30-dagen checklist voor Purview-admins en SOC-teams
- Vóór 1 oktober: valideer de IRM unified alert queue en werk werkinstructies bij.
- Vóór 12 oktober: beslis of Purview DLP-alerts in Defender XDR als behaviors mogen landen of dat de built-in alert tuning rule uit moet.
- Test Endpoint DLP voor protected excluded folders eerst in audit mode op een kleine Windows-ring.
- Maak een lijst van Box/Google Workspace-data die in scope zou moeten komen zodra connected-app policies productiegeschikt zijn.
- Gebruik auto-labeling simulation en policy Insights om minimaal één brede SharePoint-scope opnieuw te valideren.
- Meet unscanned content zodra de nieuwe Content Explorer metrics in jouw tenant verschijnen.
- Voeg SharePoint Embedded toe aan eDiscovery- en legal-hold intake.
- Inventariseer Foundry-built apps en agents die prompts met bedrijfsdata verwerken.
- Inventariseer EWS-gebruik voor archive mailboxes en plan Graph-migratie voor custom tooling.
- Leg per previewfeature een rollback/fallback en eigenaar vast.
Mijn advies vanuit de praktijk
Als ik maar één ontwerpkeuze uit deze hele update mocht halen, dan is het deze: behandel Purview-classificatie als gedeelde security-infrastructuur. Niet als een complianceproject dat eindigt bij een sensitivity label. Diezelfde classificatie stuurt straks beslissingen in SharePoint, endpoints, netwerkverkeer, Edge, SaaS, AI-prompts en investigation workflows. Hoe consistenter je de taal van je data maakt, hoe eenvoudiger je enforcement wordt.
De tweede keuze is operationeel. Breng Purview en SOC dichter bij elkaar. De DLP behavior-wijziging in Defender XDR is daar het perfecte voorbeeld van. Als Purview admins niet weten hoe incident queues en automation werken, of SOC-analisten niet weten waarom een DLP policy een bepaald event produceert, krijg je gaten precies op de grens tussen teams.
En als derde: gebruik oktober niet als deadline om alles tegelijk aan te zetten. Gebruik de maand als validatievenster. Kies één use case per control plane: één auto-label policy op schaal, één Network Data Security-pilot, één IRM workflow, één eDiscovery-case met SharePoint Embedded en één DLP-to-XDR proces. Als die end-to-end kloppen, kun je uitbreiden. In de praktijk gaat dit vaak mis bij organisaties die tien policies tegelijk activeren en daarna niet meer kunnen aanwijzen welke wijziging de gebruikersimpact veroorzaakte.
Microsoft Purview wordt hiermee duidelijk een fundament onder data security voor AI, niet alleen een verzameling compliancefeatures. De interessante vraag voor de komende maanden is niet óf Purview meer plekken gaat beschermen, maar of organisaties hun classificatie, identities, network controls en SOC-processen snel genoeg als één systeem gaan beheren.
Volg ITCowboys Volg ITCowboys voor de volgende technische deep dive. In de komende blogs pak ik meer Microsoft Security, XDR, Sentinel, Identity en Purview onderwerpen op vanuit de praktijk.