 Jordy Herber
Een medewerker plakt een klantoverzicht in een AI app om een samenvatting te maken. De vraag is zakelijk, de bedoeling is goed en de gegevens verlaten de organisatie toch. Alleen afspraken over AI gebruik geven je securityteam geen technisch bewijs dat dit wordt voorkomen. Met Microsoft Purview Network Data Security kun je gevoelige inhoud in ondersteund netwerkverkeer laten beoordelen en ongewenst delen blokkeren.
Mijn advies is om klein te beginnen. Kies één gebruikersgroep, één gegevenssoort en één AI bestemming. Bewijs daarna dat zowel herkenning als blokkering werkt. Een melding in een dashboard vertelt je iets anders dan een geblokkeerde overdracht. In deze gids bouw je daarom een pilot die beide controleert. De uitgangssituatie is een Microsoft 365 E5 demo tenant met aanvullende Entra Internet Access rechten.
Waarom dit onderwerp nu speelt
Microsoft vermeldt de integratie van Purview met Entra Global Secure Access in september 2026 als General availability. De aankondiging gaat over bescherming van tekst, bestanden en AI interacties op netwerkniveau. De Microsoft Security Blog bevestigt dit op 24 september. Daardoor is dit een actueel onderwerp voor teams die hun bestaande DLP aanpak willen uitbreiden naar AI toepassingen buiten Microsoft 365. Bronnen 1 en 2.
De controle voor dit concept is uitgevoerd op 29 september 2026. General availability geldt hier voor de genoemde Microsoft integratie. De status van een andere SASE leverancier of secure browser moet je apart controleren. De scenariohandleiding voor unmanaged AI bevat nog een algemene previewmelding. Neem die melding serieus bij aanvullende opties die je in jouw tenant ziet. Maak van één GA aankondiging geen uitspraak over elk onderdeel van Purview. Bronnen 3 en 5.
De praktische aanleiding is eenvoudig. Je wilt medewerkers een bruikbare AI route geven en tegelijk bepalen welke informatie ze daar mogen invoeren. Begin dus met het bedrijfsproces. Welke informatie heeft de medewerker nodig voor een samenvatting. Welke details kun je vooraf verwijderen. Welke goedgekeurde dienst past bij de taak. DLP krijgt pas een duidelijke opdracht als je deze keuzes hebt gemaakt.
Wat je precies beschermt
Dit blog richt zich op een beheerde Windows testcomputer en verkeer dat via Entra Internet Access loopt. Global Secure Access levert het netwerkpad. Purview levert classificatie en de DLP beslissing. De netwerkdienst voert die beslissing uit. Het schema hieronder toont deze verdeling. Het is een logisch architectuurdiagram, geen weergave van ieder intern Microsoft serviceonderdeel. Bron 4.
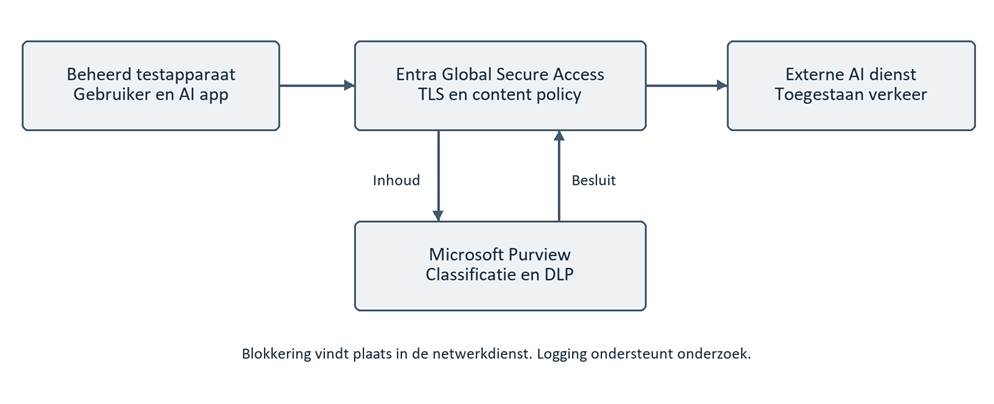
Figuur 1. Logische verwerking van de netwerkpilot. Bron 4.
Een bruikbare ontwerpregel is om drie zaken afzonderlijk vast te leggen. De persoon die onder het beleid valt, de bestemming van het verkeer en de gegevens die je wilt beschermen. Als één daarvan ontbreekt, is een succesvolle blokkering bij een andere gebruiker geen bewijs voor jouw testgeval. Schrijf deze drie waarden bovenaan je testverslag. Voeg ook het apparaat en de gebruikte app toe.
Deze aanpak is iets anders dan de specifieke DLP locatie voor Microsoft 365 Copilot en Copilot Chat. Daar kun je onder meer gevoelige prompts en gelabelde broninhoud beperken. De netwerkpilot in dit artikel test een externe AI bestemming. Behandel beide als afzonderlijke scenario’s met eigen controles. Een goed resultaat bij de externe dienst bewijst niets over de verwerking van een document door Microsoft 365 Copilot. Bron 6.
Licenties en rollen vooraf controleren
Voor de Microsoft route noemt Microsoft Purview E5 of gelijkwaardige rechten, gecombineerd met Entra Internet Access of gelijkwaardige rechten. Microsoft noemt ook Microsoft 365 E7 als licentiecombinatie. Voor deze demo gebruik je E5 met de aanvullende Internet Access rechten. Een E5 tenant alleen is dus niet voldoende om dit volledige scenario te onderbouwen. Voor deze Microsoft integratie hoef je Purview pay as you go niet in te richten. Bij integraties met andere SASE leveranciers of secure browsers noemt Microsoft wel Purview E5 en pay as you go als vereisten. Bron 3.
Controleer de toegewezen rechten voor alle pilotgebruikers. Noteer ook de einddatum van een trial. Laat een werkende proefomgeving niet ongemerkt afhankelijk worden van een proeflicentie die tijdens de acceptatietest verloopt. Bewaar het bewijs van de licentiecontrole bij jouw implementatieverslag. Prijzen neem ik hier niet op, omdat contract, regio en gekozen combinatie het bedrag bepalen.
Gebruik voor Global Secure Access configuratie de rol Global Secure Access Administrator. Conditional Access instellingen vragen de bijbehorende beheerdersrol. Voor Purview heb je passende DLP beheerrechten nodig. Scheid configureren en onderzoeken in jouw werkafspraken. Iemand die een regel mag aanpassen, hoeft voor die taak niet automatisch gevoelige inhoud uit meldingen te kunnen lezen. Bronnen 4 en 12.
Kies een test die je kunt herhalen
Gebruik in dit fictieve lab de groep AIPilotFinance en het beleid ITCowboys AI Network Pilot. Start met één interne testgebruiker. Maak een tweede interne gebruiker die buiten de pilot valt. Gebruik uitsluitend verzonnen gegevens en een testaccount bij de AI dienst. Leg vooraf vast dat beide accounts en de gekozen bestemming voor deze proef zijn toegestaan.
Mijn voorstel is om eerst een eigen Sensitive information type te gebruiken dat een herkenbare testmarkering detecteert. Kies bijvoorbeeld de letterlijke tekst ITCOWBOYSDEMOSECRET2026 als patroon in jouw eigen labclassificatie. Controleer die classifier eerst met de testfunctie in Purview. Dit is een labkeuze, geen model voor het herkennen van echte klantgegevens. Een productieregel vraagt kenmerken die bij jouw gegevens passen.
Maak twee korte teksten. De eerste bevat de markering, de tweede beschrijft hetzelfde fictieve proces zonder markering. Maak vervolgens een klein tekstbestand met dezelfde gemarkeerde inhoud. Houd dit bestand ruim onder één megabyte. Zo vermeng je de eerste functionele test niet met een test van groottebeperkingen. Bewaar de bestanden met een versienummer en leg hun hash vast als je herhaalbaarheid wilt aantonen.
Schermafbeelding 1 invoegen. Toon de testclassifier en het positieve testresultaat met uitsluitend de verzonnen markering.
Eerst het netwerkpad aantonen
Open in het Microsoft Entra admin center Global Secure Access, Connect, Traffic forwarding. Schakel het Internet Access profiel in voor de pilot. Controleer de toewijzing en eventuele uitsluitingen. De Microsoft handleiding beschrijft ook selectieve routering naast een andere Secure Web Gateway. Controleer daarom bij een bestaande proxyomgeving expliciet welke dienst het testverkeer verwerkt. Bron 7.
Gebruik een Entra joined Windows apparaat met de Global Secure Access client. Controleer op het apparaat de actuele forwardingconfiguratie voordat je DLP conclusies trekt. Noteer of de test op kantoor, thuis of via een andere verbinding plaatsvindt. Herhaal later dezelfde handeling op de verbindingen die jouw pilotgebruikers echt gebruiken. De netwerknaam alleen zegt niet welke route het verzoek volgt.
Maak de pilot bewust overzichtelijk. Gebruik geen apparaat waarop je tegelijk een nieuwe VPN, browserextensie en netwerkagent uitrolt. Als een upload mislukt, wil je kunnen vaststellen welke wijziging dat veroorzaakt. Plan één wijziging per teststap. Schrijf ook op welke bestaande controles actief blijven. Anders kan een bestaande blokkade het resultaat van jouw nieuwe DLP regel verbergen.
TLS inspectie gericht instellen
Voor HTTPS inspectie moet het testapparaat het gebruikte rootcertificaat vertrouwen. Configureer de certificaatautoriteit en open Global Secure Access, Secure, TLS inspection policies. Maak een beleid en koppel het aan het security profile voor de pilot. Controleer de Inspect en Bypass regels, inclusief automatisch aangemaakte uitzonderingen. Verifieer bij de testbestemming het getoonde certificaat. Bron 8.
Stem de inspectie af met jouw privacyverantwoordelijke en leg uit wat je inspecteert. Beperk de proef tot de afgesproken zakelijke testhandeling. Maak een uitzondering niet groter dan nodig om een concreet compatibiliteitsprobleem op te lossen. Een bestemming die je van inspectie uitsluit, moet ook terugkomen in het overzicht van niet geteste bescherming.
Microsoft beschrijft dat QUIC niet wordt ondersteund en adviseert voor de testconfiguratie onder meer controle op secure DNS en het blokkeren van uitgaand UDP 443. Voer zulke netwerkwijzigingen gericht op het labapparaat uit en leg de oorspronkelijke instelling vast. Controleer daarna opnieuw of de toepassing werkt en via de bedoelde route communiceert. Bron 8.
Schermafbeelding 2 invoegen. Toon het pilotprofiel met TLS beleid en de effectieve route op het testapparaat.
Een content policy aan Purview koppelen
Open Global Secure Access, Secure, Content policies. Maak een regel met Scan with Purview, de gekozen uploadactiviteiten en passende teksttypen en bestandstypen. Voeg de werkelijke bestemmingen toe. Koppel deze content policy via Security profiles aan jouw pilotprofiel. Zonder overeenkomstig Purview beleid levert alleen deze selectie nog geen volledige DLP controle. Bron 4.
Open vervolgens Entra ID, Conditional Access, Policies. Richt een beleid in voor uitsluitend de pilotgroep. Selecteer All internet resources with Global Secure Access als doel en kies bij Session het gewenste Global Secure Access security profile. Controleer de effectieve toewijzing. Voor deze proef gebruik je de clientroute, niet de afzonderlijke Explicit Forward Proxy previewroute. Bron 9.
Leg bij de bestemming vast welke handeling je beschermt. De pagina waarop je een bestand kiest en de bestemming waar de app dat bestand naartoe stuurt, hoeven niet dezelfde te zijn. Bewaar daarom bij jouw test de waargenomen uploadbestemming. Als de app verandert, herhaal je deze controle. Maak een lijst met domeinen niet tot een eenmalige administratieve stap.
Purview DLP voor de pilot configureren
Open in Microsoft Purview Data loss prevention, Policies, Create policy. Kies Inline web traffic en Custom policy. Selecteer jouw testapp en beperk de scope tot de pilotgroep. Zet Network and non Microsoft secure browsers aan. Maak een regel met Content contains en jouw testclassifier. Kies bij Restrict browser and network activities de uitgaande tekst en bestandsupload. Begin met Audit. Configureer incidentmeldingen en sla op. Bron 5.
Gebruik eerst twee afzonderlijke regels, één voor tekst en één voor bestanden. Dat is mijn ontwerpkeuze voor dit lab. Je ziet daarmee sneller welke handeling een resultaat oplevert. Geef iedere regel een herkenbare naam en beschrijving. Noteer welke testmarkering de regel moet herkennen. Zet pas na de controle de bedoelde acties op Block.
Controleer bij iedere wijziging zowel de beleidsmodus als de actie in de regel. Een regel met de gewenste naam is geen bewijs dat deze ook afdwingt. Maak voor en na de wijziging een export of schermafbeelding. Laat een collega de combinatie van gebruiker, app, activiteit en actie nalopen voordat je de pilot uitbreidt.
Schermafbeelding 3 invoegen. Toon de gekozen cloud app, pilotscope, classifier en afzonderlijke activiteiten. Maak na de blokkeringstest een tweede opname met de actieve Block instelling.
Wat een geslaagde test moet laten zien
Voer eerst de ongemarkeerde tekst in. Deze moet binnen jouw testopzet doorgaan. Voer vervolgens de gemarkeerde tekst in. In de auditfase verwacht je observatie zonder de nieuwe DLP blokkade. Na de gecontroleerde wijziging naar Block verwacht je dat dezelfde handeling wordt gestopt. Herhaal dit met het kleine testbestand. Dit zijn verwachte labresultaten, geen gemeten resultaten uit een tenant.
Bewaar per poging het tijdstip in UTC, de gebruiker, de app, het apparaat, het testbestand en het zichtbare resultaat. Controleer ook wat er aan de ontvangende kant zichtbaar is. Alleen een foutmelding in de browser is onvoldoende. De app kan een algemene netwerkfout tonen, terwijl de oorzaak ergens anders ligt. Zoek daarom het bijpassende netwerkrecord en de Purview activiteit op.
| Test | Verwacht bij actieve Block regel | Bewijs |
| Pilot, tekst zonder markering | Toegestaan | Appresultaat en tijdstip |
| Pilot, tekst met markering | Geblokkeerd | Netwerkrecord en DLP activiteit |
| Pilot, klein bestand met markering | Geblokkeerd | Uploadresultaat en DLP activiteit |
| Buiten pilot, verzonnen markering | Geen blokkade door deze pilotregel | Scope en overlappende regels controleren |
| Inspectie kan niet afronden | Afzonderlijk onderzoeken | PurviewStatus en feitelijke overdracht |
Controleer de gebruiker buiten de pilot alleen met dezelfde verzonnen gegevens. Het doel is aantonen dat de scope klopt. Als die gebruiker ook wordt geblokkeerd, onderzoek je overlappende regels voordat je de nieuwe policy verruimt. Anders loop je het risico een bestaand beleid aan te wijzen als bewijs voor jouw nieuwe configuratie.
Technisch voorbeeld met PowerShell
Onderstaand voorbeeld leest de Purview configuratie uit. Het verandert geen beleid. Je hebt de ExchangeOnlineManagement module en een account met passende leesrechten in Security and Compliance PowerShell nodig. Connect IPPSSession maakt de verbinding. De twee Get cmdlets lezen beleid en regels. Het script schrijft een lokale momentopname die je bij het testverslag kunt bewaren. Bronnen 13, 14 en 15.
Import-Module ExchangeOnlineManagement
Connect-IPPSSession -UserPrincipalName ‘beheer@jouwtenant.nl’
$policyName = ‘ITCowboys AI Network Pilot’
$policies = @(Get-DlpCompliancePolicy -ErrorAction Stop |
Where-Object { $_.Name -eq $policyName })
if ($policies.Count -ne 1) {
throw ‘Verwacht exact een beleid met deze naam.’
}
$policy = $policies[0]
$rules = @(Get-DlpComplianceRule -Policy $policy.Name `
-ErrorAction Stop)
$stamp = Get-Date -Format ‘yyyyMMdd-HHmmss’
$folder = Join-Path (Get-Location) “PurviewPilot-$stamp”
New-Item -ItemType Directory -Path $folder -ErrorAction Stop |
Out-Null
$policy | Export-Clixml -LiteralPath (Join-Path $folder ‘policy.xml’)
$rules | Export-Clixml -LiteralPath (Join-Path $folder ‘rules.xml’)
$policy | Format-List Name, Mode, Enabled
$rules | Format-List Name, Disabled, Priority
Write-Output “Momentopname opgeslagen in $folder”
De controle op exact één gevonden beleidsnaam voorkomt dat je een andere policy beoordeelt. De foutafhandeling stopt de export als een opdracht mislukt. Controleer wel of jouw nieuwe beleidslocatie met de gebruikte moduleversie alle relevante eigenschappen teruggeeft. Een leesbare export vervangt de controle in de portal niet. De XML bestanden zijn bedoeld voor technische vergelijking, niet als kant en klare herstelprocedure.
Het script controleert geen Global Secure Access routering, TLS inspectie of ontvangen inhoud. Gebruik de uitvoer dus als configuratiebewijs en combineer die met jouw testresultaten. Voer voor publicatie de voorbeeldcode uit in de demo tenant en vervang de accountnaam door het echte beheeraccount. Bewaar geen inloggegevens in het script. De code in dit concept is niet tegen een live tenant uitgevoerd.
Meldingen onderzoeken zonder te snel te concluderen
Open Activity explorer en kies de filterset Network DLP activities. Filter vervolgens op tijdvak en testgebruiker. Activity explorer is een historisch overzicht, geen live netwerkmonitor. De algemene documentatie beschrijft een venster van maximaal dertig dagen. Ontbreekt een recente gebeurtenis, controleer dan eerst tijdvak, filters en de verwerkingstijd. Bron 10.
Open daarnaast Data loss prevention, Alerts. Bekijk de bijbehorende gebeurtenissen en de beleidsnaam. Toegang tot inhoud vraagt aanvullende rechten, waaronder de beschreven Content Explorer Content Viewer rol voor de inhoudsweergave. Geef die rechten gericht aan onderzoekers die deze informatie nodig hebben. Een eerstelijnsanalist kan vaak beginnen met gebruiker, tijdstip, bestemming en toegepaste regel. Bron 12.
Voor jouw SOC proces zou ik drie uitkomsten apart registreren. Een terechte blokkade, een onterechte blokkade en een overdracht waarbij inspectie niet heeft plaatsgevonden. Die derde categorie verdient een eigen onderzoek. Het ontbreken van een match bewijst niet dat de inhoud veilig was. Vraag bij een herhaalde melding ook welk werkproces de medewerker probeerde af te ronden. Daarmee kun je een goedgekeurd alternatief aanbieden.
Schermafbeelding 4 invoegen. Toon de netwerkactiviteit en bijbehorende DLP melding met dezelfde testtijd en beleidsnaam.
De grenzen die je in jouw acceptatie moet opnemen
De Entra handleiding noemt voor Scan with Purview maximaal 3 MB voor tekst en bestanden. De algemene Purview pagina noemt 4 MB voor tekst en 3 MB voor bestanden. Gebruik voor deze integratie 3 MB als conservatieve ontwerpgrens totdat je de afwijking hebt gevalideerd. Verder noemt Entra geen OCR ondersteuning, inspectie alleen bij gekoppelde Entra gebruikersidentiteit en fail open bij mislukte inspectie. Rate limiting kent juist fail closed. Controleer PurviewStatus in Traffic logs. Bronnen 3 en 4.
Deze verschillen zijn relevant voor jouw acceptatiecriteria. Neem naast een succesvolle blokkering een gecontroleerde test met niet inspecteerbare inhoud op. Gebruik daarbij uitsluitend verzonnen data. Leg vast of de overdracht doorgaat, welk record ontstaat en wie daarop reageert. Maak geen algemene beveiligingsclaim als je alleen een klein tekstbestand hebt getest.
De algemene Purview documentatie sluit B2B gasten uit. Ook kan een gedeelde app URL betekenen dat consumentenverkeer en zakelijk verkeer onder dezelfde appselectie vallen. Beoordeel die twee situaties vooraf met jouw functioneel beheerder. Bron 3. Geef een goedgekeurd zakelijk account dus niet op papier een uitzondering zonder de werking te testen.
Collection policies en inhoud verzamelen
Een collection policy bepaalt welke gebeurtenissen je verzamelt en classificeert. Dat kan nuttig zijn voor onderzoek en het beperken van ruis. Je vindt deze instellingen onder Data Loss Prevention, Classifiers, Collection policies. De selectie van gebeurtenissen is een eigen ontwerpkeuze naast jouw blokkeerbeleid. Bron 11.
Bepaal vooraf welke informatie het team nodig heeft om een melding te beoordelen. Begin met metadata en de kleinste bruikbare testinhoud. Leg vast wie exports mag maken en waar die terechtkomen. Een onderzoeksbestand met prompts verdient dezelfde aandacht als het oorspronkelijke document. Vermijd dat jouw pilot zelf een nieuwe verzameling gevoelige gegevens op een gedeelde map oplevert.
Van pilot naar dagelijks beheer
Mijn voorstel is een pilot van twee werkweken, met een vast evaluatiemoment na de eerste testdag. Spreek vooraf af wie classifierproblemen oplost, wie netwerkproblemen onderzoekt en wie gebruikersvragen beantwoordt. Eén gezamenlijke testregistratie voorkomt dat drie teams dezelfde melding los van elkaar onderzoeken. Wijs ook iemand aan die wijzigingen in de gebruikte AI app volgt.
Meet meer dan het aantal blokkades. Noteer hoeveel geplande testgevallen slagen, hoeveel zakelijke handelingen ten onrechte stoppen en hoeveel pogingen zonder aantoonbare inspectie doorgaan. Een stijgend aantal meldingen kan betere zichtbaarheid betekenen, maar ook een te brede regel. Bespreek daarom aantallen samen met de concrete activiteiten die medewerkers uitvoeren.
Maak uitbreiding afhankelijk van bewijs. De netwerkroute werkt, de classifier herkent het testmateriaal, de bedoelde actie stopt en een onderzoeker kan de gebeurtenis terugvinden. Leg daarnaast de bekende uitzonderingen vast. Laat de proceseigenaar bevestigen dat het alternatief voor geblokkeerde handelingen bruikbaar is. Pas daarna voeg je een nieuwe groep of app toe.
Spreek een herstelroute af voordat je productiegebruik raakt. Zet bij een probleem de specifieke nieuwe regel terug naar de vooraf vastgelegde auditinstelling. Verwijder niet meteen alle netwerkbescherming. Bewaar tijdstip, aanleiding en uitvoerder van de wijziging. Controleer na herstel zowel de zakelijke toepassing als de resterende bescherming. Zo blijft een incident ook achteraf te reconstrueren.
Mijn advies voor jouw eerste uitrol
Start met een gegevenssoort die jouw organisatie goed begrijpt. Gebruik een kleine groep die feedback kan geven en test tekst en bestanden apart. Controleer de netwerkregistratie wanneer Purview geen match toont. Plan dezelfde tests opnieuw na wijzigingen aan classificatie, routing of de AI toepassing. Dat levert meer bruikbaar bewijs op dan een grote policy die je alleen op een dashboard beoordeelt.
Purview Network Data Security kan je helpen ongewenste overdrachten naar AI apps te stoppen. De kwaliteit van jouw uitrol zit in de afbakening en de controle van iedere test. Je wilt kunnen uitleggen welke gebruiker, gegevens en handeling beschermd zijn, welke grenzen gelden en wat het team doet wanneer inspectie ontbreekt. Maak die uitleg onderdeel van jouw beheer, vanaf de eerste pilotdag.